 52wuya
网络安全|HTTPS 超详细原理、作用与完整加密流程
网络安全|HTTPS 超详细原理、作用与完整加密流程
 教IT的小强
 墨衍会员 · AI 创作全网分发 墨衍智能分发 本文由作者通过墨衍一键同步至各平台 1分发平台 3.7k累计阅读 3.8k平均单平台 已同步平台 CSDN 微信公众号 微博 知乎 掘金 百家号 博客园 抖音 小红书 你的文章也可以这样分发 墨衍会员 ¥399起/年,写一次发全网 我也要 → 码龄5年
原创 2026-09-22 17:55:38 3.7k 阅读 AI 写同款· AI 选题 ›
网络安全|HTTPS 超详细原理、作用与完整加密流程
目录
- 论什么是 HTTPS
- 为什么需要 HTTPS
- HTTPS 完整加密握手过程
- HTTPS 加密方式详解(对称 + 非对称)
- HTTPS 与 HTTP 核心区别
- HTTPS 优缺点总结
- 全文总结
一、论什么是 HTTPS
HTTPS 全称 Hypertext Transfer Protocol Secure(超文本传输安全协议),是 HTTP 的安全加密版本。
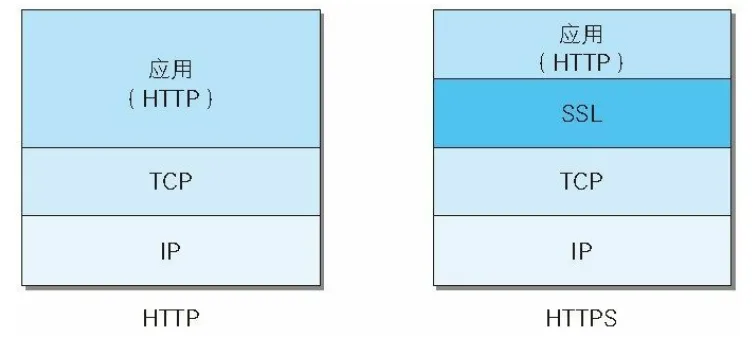 HTTP 通信架构:
应用层(HTTP) → 传输层(TCP) → 网络层(IP)
HTTPS 通信架构:应用层(HTTP) → 安全层(SSL/TLS) → 传输层(TCP) → 网络层(IP)
HTTPS 本质 = HTTP + SSL/TLS 安全加密层 在原有 HTTP 明文传输的基础上,增加了一层独立的加密解密模块。客户端与服务端所有交互数据,都会经过 SSL/TLS 协议加密处理,全程以密文形式传输,彻底解决 HTTP 明文裸奔的安全隐患。
目前 SSL 协议已基本淘汰,现代浏览器与服务器全部使用 TLS 协议(TLS1.2 / TLS1.3)。
二、为什么需要 HTTPS
1、HTTP 明文传输的致命缺陷
传统 HTTP 协议所有数据明文传输,账号、密码、手机号、聊天内容、支付信息全部裸奔传输。 攻击者一旦在局域网、路由节点抓包,即可直接窃取、篡改、监听用户数据。
HTTP 存在三大高危风险:
- 数据窃听:中间人抓包直接读取明文隐私数据;
- 数据篡改:攻击者拦截数据包、篡改内容后转发,用户与服务器无感知;
- 钓鱼劫持:无法校验服务器真实性,极易被钓鱼、虚假网站劫持。
2、HTTPS 的核心解决思路
HTTPS 结合 非对称加密 + 对称加密 + 数字证书校验 三种技术:
- 解决数据窃听:全程密文传输,抓包无法读取内容;
- 解决数据篡改:带哈希校验,数据篡改后失效;
- 解决身份伪造:数字证书验证服务器真实身份,杜绝钓鱼网站。
三、HTTPS 两种加密方式原理
1、非对称加密
拥有 公钥、私钥 成对密钥:
- 公钥公开,用于加密数据;
- 私钥私有,用于解密数据; 特点:加密慢、安全性极高,主要用于协商会话密钥、校验身份。
2、对称加密
客户端与服务器协商出同一个会话密钥,加解密使用同一密钥。 特点:加密速度快、性能高,适合大批量网页数据传输。
核心设计思想
HTTPS 采用 非对称加密协商密钥 + 对称加密传输数据 的混合加密模式,兼顾 安全性与传输速度。
四、HTTPS 完整加密握手过程(超详细)
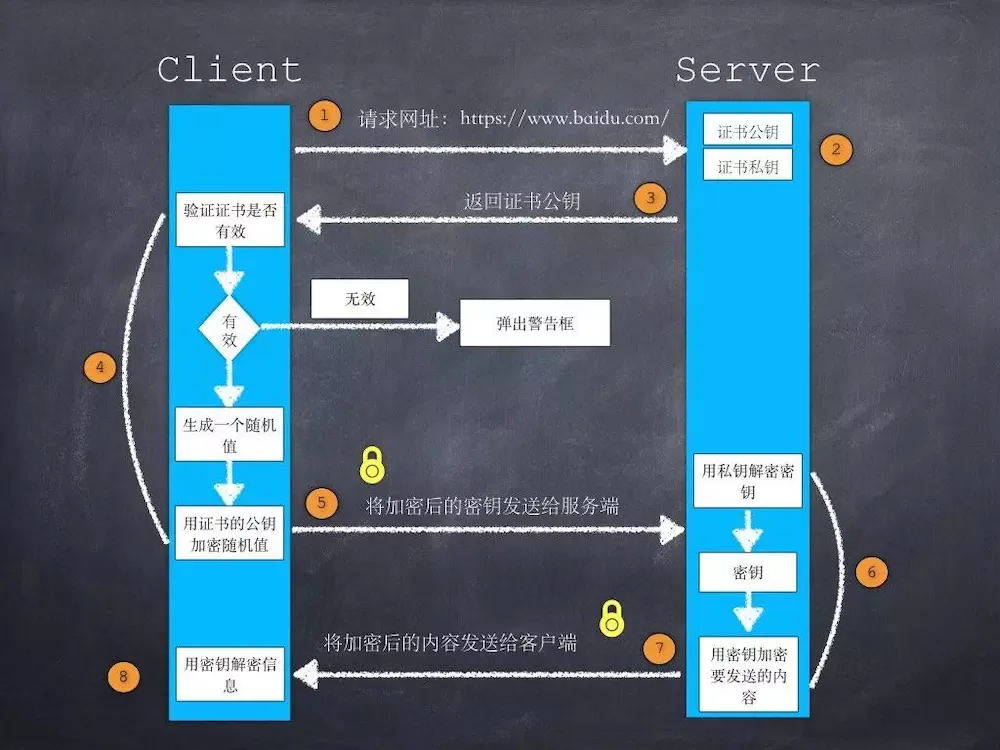 HTTPS 握手一共七个步骤,完成后建立加密通信通道:
- 客户端发起请求(Client Hello) 客户端向服务器发起连接,携带:
- SSL/TLS 协议版本
- 客户端支持的所有加密套件
- 客户端生成第一个随机数
- 服务器响应握手(Server Hello) 服务器接收请求,返回:
- 确认使用的 TLS 版本
- 确认最终使用的加密算法
- 服务器生成第二个随机数
- 服务器数字证书(含公钥)
- Hello Done 结束响应
- 客户端验证证书合法性 客户端浏览器内置 CA 根证书,自动校验:
- 证书是否过期
- 签发机构是否合法
- 域名是否匹配
- 证书是否被篡改、吊销 证书验证通过,才继续下一步通信。
- 客户端生成预密钥并加密传输 客户端生成 第三个随机数(预主密钥),使用服务器公钥加密后发送给服务器。 此步骤保证:只有服务器私钥可以解密,中间人无法窃取密钥。
- 服务器解密并生成统一会话密钥 服务器使用自身私钥解密数据包,拿到第三个随机数。 客户端、服务器双方,通过三组随机数哈希运算,各自生成一致的对称会话密钥。
- 双方切换加密模式 客户端、服务器互相发送「切换加密通知」,后续所有通信全部启用会话密钥加密。
- 加密通信正式建立 后续所有网页请求、数据交互,均通过对称会话密钥加解密传输,完成安全通信。
五、HTTP 与 HTTPS 核心区别
- 端口不同
- HTTP 默认端口:80
- HTTPS 默认端口:443
- 安全性不同
- HTTP:明文传输、无校验、极易劫持篡改
- HTTPS:加密传输、身份校验、防窃听、防篡改
- 资源消耗不同
- HTTP:握手简单、速度快、无加密开销
- HTTPS:多一步证书校验与密钥协商,轻微消耗服务器性能
- 搜索引擎权重 HTTPS 网站收录、权重优先级高于 HTTP 明文网站。
六、HTTPS 优缺点总结
优点
- 数据全程密文传输,防止中间人窃听;
- 数字证书校验身份,杜绝钓鱼、虚假服务器;
- 带完整性校验,数据篡改后无法解密;
- 适配现代浏览器,避免不安全网站警告;
- 提升网站公信力与搜索引擎排名。
缺点
- 证书需要付费申请(免费证书可满足基础需求);
- TLS 握手存在微量延迟,小幅增加服务器压力;
- 证书需要定期更新维护。
七、全文总结
HTTPS 并不是全新协议,只是在 HTTP 基础上增加了 SSL/TLS 安全加密层。 其核心逻辑是:用慢速、高安全的非对称加密协商密钥,用高速的对称加密传输业务数据,完美平衡安全与性能。
相较于明文裸奔的 HTTP,HTTPS 彻底解决了网络传输中的窃听、篡改、伪造三大安全问题,是目前所有网站、接口、APP 通信的基础安全标配,也是网络安全、渗透测试、开发运维必须掌握的核心基础知识点。
了解网络安全,首先要搞清楚下面这些前提
- 网络安全到底包含哪些技术?是否需要会编程?
- 网络安全行业有哪些职业方向?“我”该如何选择?
- 网络安全的职业发展和成长路线是什么?
如果你是准备学习网络安全(黑客)或者正在学习,下面这些你应该能用得上:
①网络安全学习路线 ②20份渗透测试电子书 ③安全攻防357页笔记 ④50份安全攻防面试指南 ⑤安全红队渗透工具包 ⑥网络安全必备书籍 ⑦100个漏洞实战案例 ⑧安全大厂内部视频资源 ⑨历年CTF夺旗赛题解析
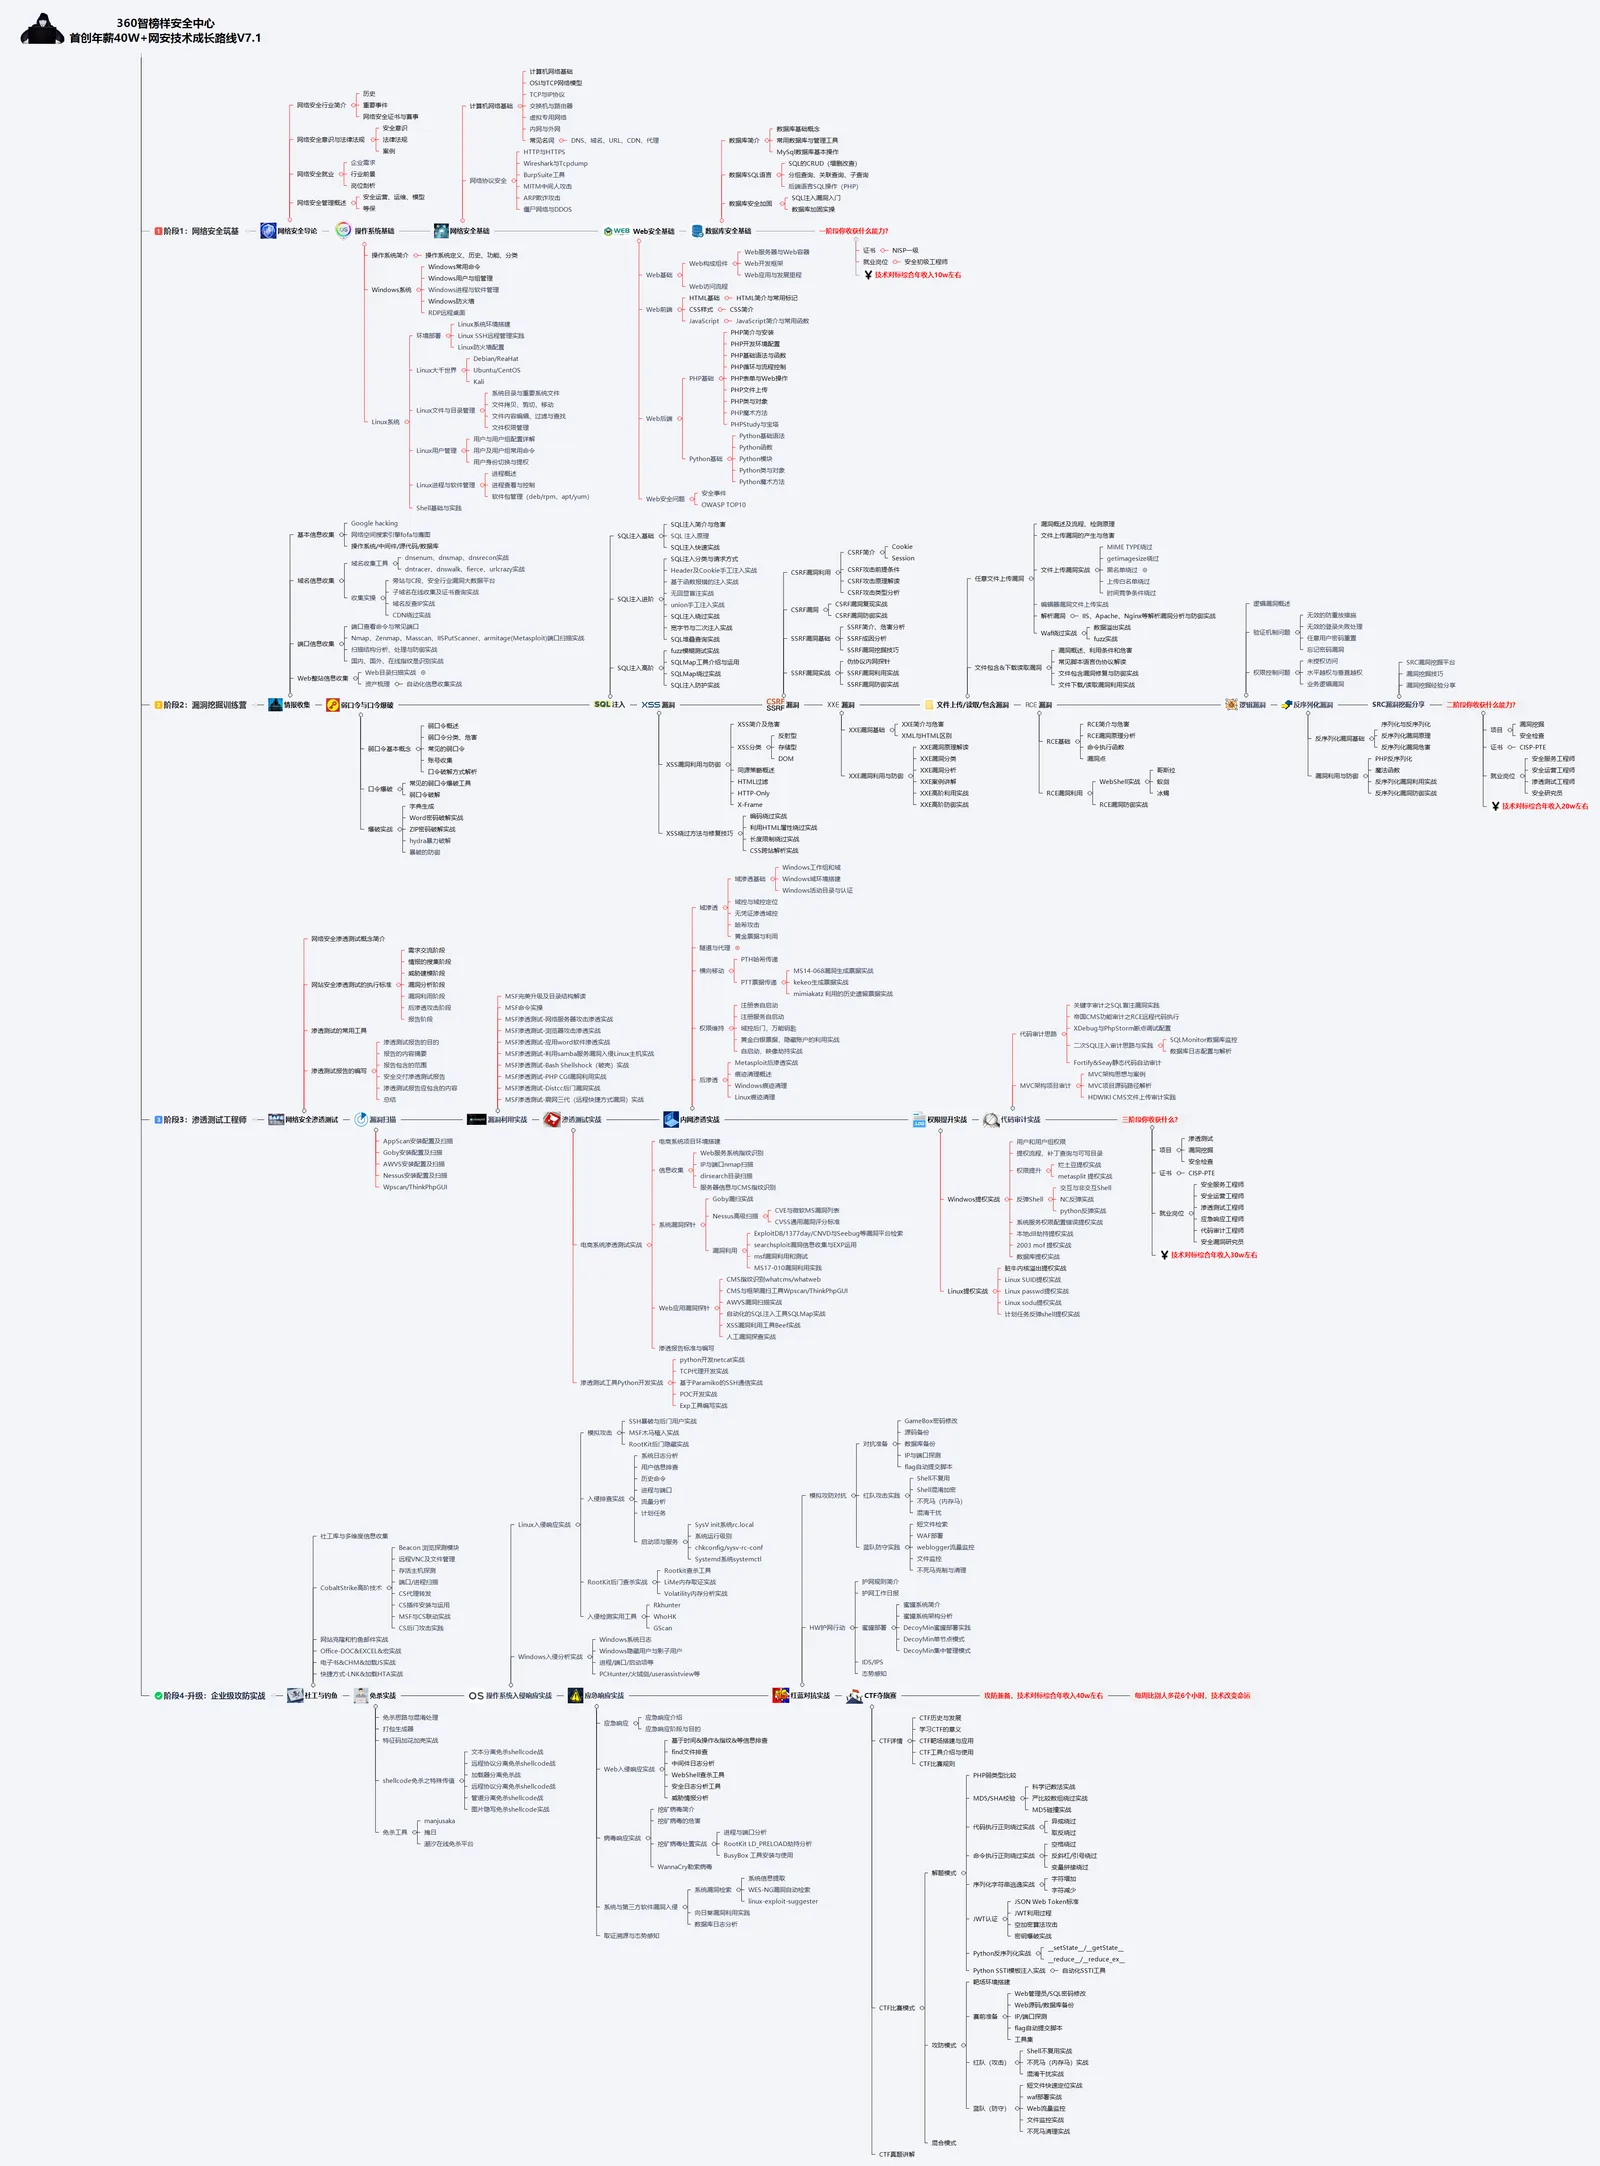
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。
二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。
三、网络安全 CTF 实战案例
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】
本文转载自 CSDN博客 · 作者 教IT的小强,版权归原作者所有。
原文链接:https://blog.csdn.net/m0_59598029/article/details/166369543?spm=1000.2115.3001.10524
抓取时间:2026年10月22日
本文采用 mirror 索引策略。